

| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
- 퇴사자보안
- 터치스크린맥북
- ARTEX
- AI해킹
- 맥북프로
- 원격코드실행
- 개인정보유출
- 블루팀
- 북한IT인력
- 보안이슈
- api보안
- 산업스파이
- 계정관리
- m5pro
- 애플신제품
- 내부자위협
- M6
- oled맥북
- 아이패드미니8
- CVE-2026-109618
- 아르텍스
- 위장취업
- FBI
- 금융권해킹
- PHP2Shell
- 노트북농장
- 침해사고대응
- 애플
- 정보보안
- 신한은행
- Today
- Total
공대생의 이것저것☀︎
[Security] AI 해킹 820만 건 사건 정리 - 모의해킹 경력자 한 명이 90곳을 뚫었다 본문
생성형 AI로 국내 업체 90여 곳을 해킹해 개인정보와 사내 자료 약 820만 건을 빼내고, 이를 빌미로 돈을 요구한 일당 7명이 붙잡혔다. 서울경찰청은 10월 26일, 생성형 AI를 악용한 대규모 해킹 사건에서 피의자를 검거한 국내 첫 사례라고 밝혔다.
기사 제목은 대부분 "IT 비전공자가 AI로"였다. 하지만 총책 A씨(32)는 2019년부터 2022년까지 보안업체에서 모의해킹 업무를 했던 사람이다. 전공은 아니어도 공격 기술을 직업으로 다뤄 본 경력자였다.
엄밀히 말하면 이번 사건은 회사 안의 직원이 저지른 일은 아니다. 그래도 내부자 위협 시리즈에서 다루는 이유는, 방어하는 쪽 기술을 익힌 사람이 공격자로 돌아섰기 때문이다. 지난 ARTEX 글에서 다룬 AI 침투 도구가 실제 범행에 쓰였다는 점도 확인됐다.
사건 개요
범행은 2025년 9월부터 2026년 10월까지 이어졌다. 피해 업체는 학원, 병원, 골프장, 대학, 상조회사, 대기업 계열사 등이다. 대기업 계열사로는 롯데케미칼이 보도됐다.
A씨가 해킹과 협박 메일을 맡았고, 공범 B씨(24)가 텔레그램으로 협박 가담자 5명을 모았다. 이들은 38개 업체에 모두 3억 6천만 원 정도를 요구했다.
실제로 돈을 보낸 곳은 1곳, 금액은 30만 원으로 알려졌다. 820만 건이라는 피해 규모에 비하면 범죄 수익은 거의 없었던 셈이다. 다만 경찰은 돈을 내고도 신고하지 않은 업체가 있는지 계속 확인하고 있다.
AI를 쓰기 전과 후
AI를 쓰기 시작한 뒤 속도가 크게 달라졌다. A씨는 처음 1년 가까이 웹사이트 취약점을 찾는 자동화 도구를 직접 다뤘고, 8월 말부터 생성형 AI와 AI 자율 침투 테스트 시스템 ARTEX를 쓰기 시작했다.
| 구분 | AI를 쓰기 전 | AI를 쓴 뒤 |
|---|---|---|
| 기간 | 2025년 9월 ~ 2026년 8월 (약 1년) | 2026년 8월 말 ~ 10월 중순 (한 달 반 남짓) |
| 뚫린 업체 | 약 30곳 (전체 90여 곳에서 60곳을 뺀 추정치) | 약 60곳 |
| 도구 | 웹 취약점 자동화 도구를 직접 조작 | 생성형 AI, ARTEX |
1년 동안 30곳 정도였던 것이 한 달 반 만에 60곳으로 늘었다. 경찰도 전문 해커 조직이 아닌 개인이 AI의 도움으로 이런 규모의 해킹을 할 수 있게 됐다고 설명했다.
ARTEX는 신한은행 사건의 공격 흔적에서도 이름이 나온 도구다. LLM이 목표를 나누고, 여러 작업자가 기존 보안 도구를 돌린 뒤, 결과를 보고 다음 행동을 정하는 구조다. 어떤 취약점으로 들어갔는지는 이번 발표에서도 공개되지 않았다.
범행과 수사 흐름
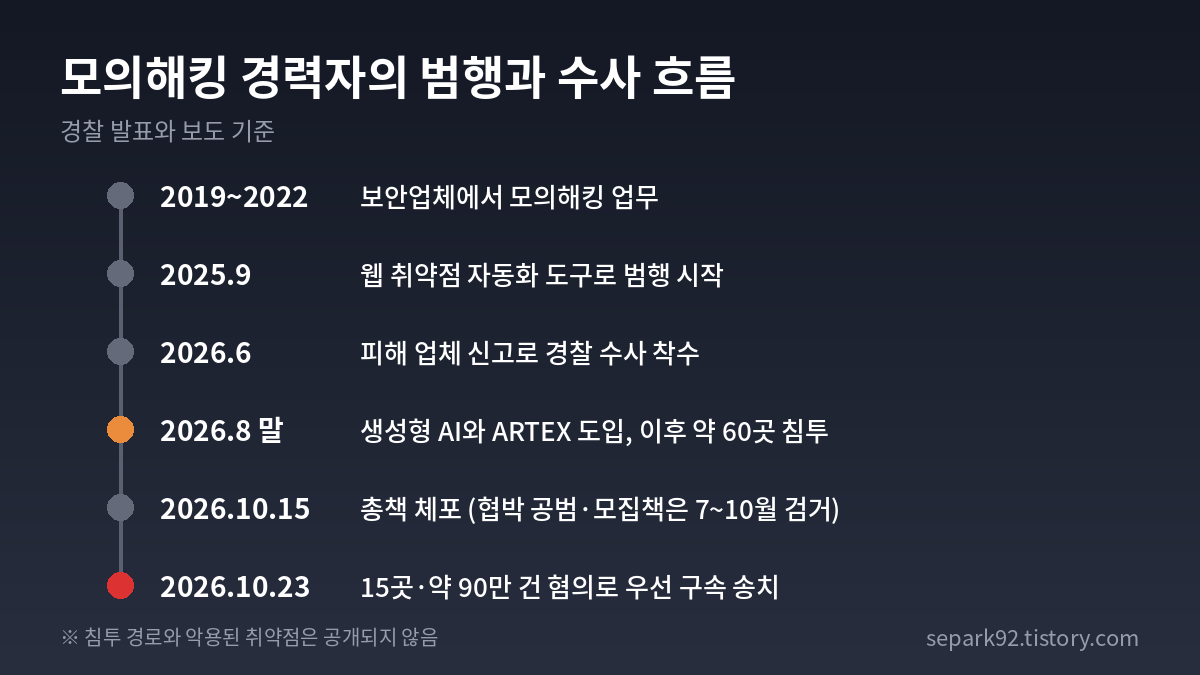
수사는 6월 피해 업체 한 곳의 신고로 시작됐다. 같은 수법의 신고가 전국에서 이어지자 경찰은 8월 사건을 합쳤고, 7월부터 10월 초까지 협박 전화를 건 공범과 모집책을 먼저 잡았다.
공범들은 텔레그램의 "30초 전화 아르바이트" 글을 보고 들어왔고, 협박 전화 한 통에 1만~3만 원을 받기로 했다고 한다. 협박에 응하지 않은 업체에는 임직원에게까지 전화와 문자를 보냈다.
총책을 특정한 건 피해 업체의 접속 기록이었다. 경찰은 이 기록을 분석해 A씨를 찾아냈고, 10월 15일 체포했다. 우선 신고된 15곳, 약 90만 건에 대한 혐의로 23일 구속 송치했고, 아직 신고하지 않은 75곳도 수사할 계획이다.
협박은 이렇게 들어왔다
협박 메일은 "기한 안에 연락하지 않으면 개인정보를 퍼뜨리겠다"는 식이었다. 연락해 온 업체에는 텔레그램으로 가상화폐를 요구했다.
협박범은 유출이 알려지면 기업 이미지가 떨어지고 과징금과 고객 소송이 따라온다는 점을 내세웠다. 학원이나 골프장처럼 보안 담당자가 따로 없는 곳일수록 이런 말에 흔들리기 쉽다.
내 생각: AI는 경력자의 속도를 늘렸다
"비전공자도 AI만 있으면 해커가 된다"는 제목은 절반만 맞다고 본다. A씨는 모의해킹을 4년 가까이 했고, AI를 쓰기 전에도 1년 동안 30곳을 뚫었다. AI가 실력을 만들어 준 게 아니라, 이미 있던 실력의 속도와 범위를 몇 배로 늘려 준 것에 가깝다.
그래서 방어하는 입장에서 결론은 ARTEX 글 때와 같다. AI가 보내는 공격 요청은 사람이 도구로 보내는 요청과 잘 구별되지 않는다. "AI 공격 탐지"를 찾기보다, 외부에 열려 있는 웹사이트와 관리 페이지를 빠짐없이 파악하고 알려진 취약점을 먼저 막는 쪽이 효과가 크다.
피해 업종도 눈여겨볼 부분이다. 학원, 병원, 골프장, 상조회사는 회원 정보는 많은데 웹사이트는 외주로 만들고 관리를 오래 하지 않는 경우가 많다. 공격자가 자동화 도구로 넓게 훑으면 이런 곳이 먼저 걸린다.
모의해킹 업체 인력은 고객사의 취약점과 내부 구조를 가장 잘 아는 외부인이다. 이번 사건에서 A씨가 예전 고객사 정보를 썼다는 내용은 보도되지 않았다. 그래도 점검이 끝난 뒤 점검 계정과 VPN을 회수했는지, 점검 보고서가 업체 쪽에 얼마나 남아 있는지는 확인해 둘 만하다.
마지막으로 범인을 잡은 건 피해 업체의 접속 기록이었다. 로그를 짧게 보관하거나 아예 남기지 않았다면 추적은 훨씬 어려웠을 것이다.
조직별 점검과 협박 메일 대응
웹사이트를 운영하는 작은 조직 (학원, 병원, 골프장 등)
- 회사 이름으로 열려 있는 웹사이트, 관리자 페이지, 예약·회원 시스템 목록을 만든다
- 외주 업체에 CMS·게시판·플러그인 업데이트를 언제 마지막으로 했는지 물어본다
- 관리자 페이지는 외부 접속을 막거나 접속 IP를 제한하고, 관리자 계정에 2단계 인증을 건다
- 웹 서버 접속 기록을 최소 6개월 이상 보관하는지 확인한다
보안 담당자
- 외부 노출 자산을 정기적으로 스캔하고, 목록에 없는 서버(섀도 IT)를 찾는다
- 같은 IP나 대역에서 짧은 시간에 여러 페이지를 훑는 요청을 탐지하는 룰이 있는지 본다
- 모의해킹 종료 후 점검 계정·VPN·허용 IP를 회수했는지, 점검 보고서 보관·폐기 조건이 계약에 있는지 확인한다
- 개인정보 DB 대량 조회와 대용량 외부 전송에 알림이 걸려 있는지 확인한다
협박 메일을 받았을 때
- 범인과 협상하거나 돈을 보내지 않는다 (보내도 데이터가 지워진다는 보장이 없다)
- 메일 원문, 텔레그램 대화, 서버 로그를 지우지 말고 보존한다
- 경찰(112, 사이버범죄 신고시스템)과 KISA(118)에 바로 신고한다
- 실제 유출이 확인되면 개인정보보호법에 따라 72시간 안에 정보주체 통지와 신고 대상인지 검토한다
참고 자료
- 서울신문: "AI만 있으면 나도 해커" 대기업도 털렸다 (10.26)
- 노컷뉴스: 생성형 AI로 90여 곳 해킹한 일당 검거
- 파이낸셜뉴스: AI 해킹 일당 검거, 실제 받은 돈 30만 원 (10.26)
- SBS Biz: 비전공자가 AI로 골프장·병원 등 개인정보 820만 건 탈취
- YTN: 생성형 AI 악용 해킹 국내 첫 검거 (10.26)
- Decrypt: South Korea Arrests Seven in First Big AI-Assisted Hacking Case
- 바이라인네트워크: 금융사 연쇄 해킹과 AI 침투 도구 '아르텍스' (10.8)
'IT > Security' 카테고리의 다른 글
| [Security] 국민은행 정보유출 재조사 정리 - 119명이 2,210명이 되기까지 (0) | 2026.10.31 |
|---|---|
| [Security] 퇴사자 보안 정리 - 계정을 껐는데 왜 아직 들어올 수 있을까 (0) | 2026.10.30 |
| [Security] 반도체 기술 해외 유출 정리 - "연봉 2배" 제안에 설계도가 넘어갔다 (0) | 2026.10.29 |
| [Security] 노트북 농장 정리 - 회사가 보낸 노트북은 지금 어디에 있나 (0) | 2026.10.29 |
| [Security] PHP2Shell 후속 정리 - 패치했다면 이제 뚫렸는지 확인할 차례 (0) | 2026.10.28 |


