

| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
- 위장취업
- 블루팀
- 북한IT인력
- 개인정보유출
- 정보보안
- m5pro
- oled맥북
- 계정관리
- PHP2Shell
- 금융권해킹
- 노트북농장
- CVE-2026-109618
- 내부자위협
- 맥북프로
- api보안
- ARTEX
- 보안이슈
- 원격코드실행
- 퇴사자보안
- 침해사고대응
- 신한은행
- 아이패드미니8
- 애플신제품
- 터치스크린맥북
- 아르텍스
- 애플
- AI해킹
- M6
- 산업스파이
- FBI
- Today
- Total
공대생의 이것저것☀︎
[Security] OpenAI 도청기 사건 정리 - 14달러짜리 장치로 임원 회의실을 노렸다 본문
OpenAI의 엔지니어가 회사 임원 회의실에 도청 장치를 숨겨 둔 혐의로 10월 9일 체포됐다. 장치는 온라인에서 14달러면 살 수 있는 카메라·녹음 칩이었고, 회의실 TV 뒤 USB 포트에 휴지로 감싸 꽂혀 있었다.
AI 회사의 보안 사고라고 하면 보통 모델 가중치 유출이나 해킹을 떠올린다. 이번에는 사내 출입증을 가진 직원이 가장 단순한 물리적 방법으로 가장 민감한 대화를 노렸다.
무슨 일이 있었나
기소장에 따르면 피의자는 2025년 7월부터 OpenAI에서 엔지니어링 리드로 일한 35세 사우디 국적 직원이다. 이 회의실은 미공개 연구, 제품 계획, 정부 관련 논의가 오가는 곳이었고, 그에게는 출입 권한이 없었다.
검찰은 그가 업무용 도구로 회의실 위치, 일정, 임원 동선을 파악했다고 주장한다. 또 배우자 명의의 챗봇 계정으로 녹음 장치를 만들고 숨기는 방법을 물어본 기록도 증거로 제시했다.
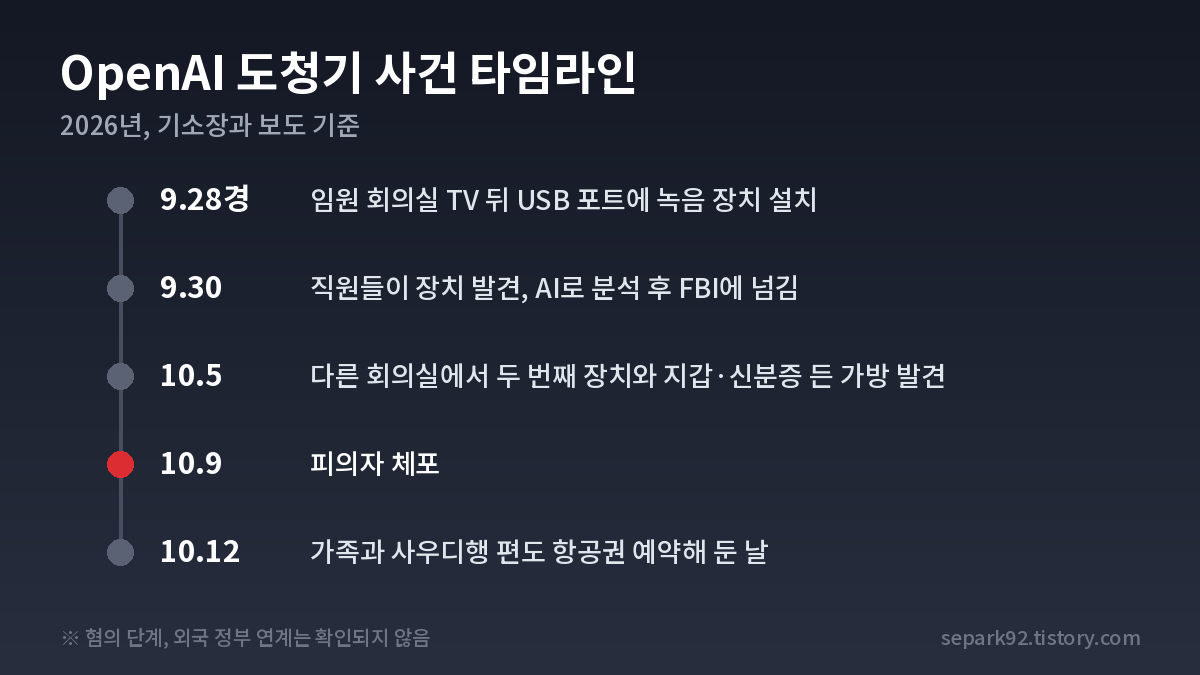
9월 30일 직원들이 장치를 발견했고, OpenAI는 자사 AI 모델로 장치를 분석한 뒤 FBI에 넘겼다. CCTV에는 그가 해당 회의실 근처에 여러 차례 나타난 모습이 찍혀 있었다.
10월 5일에는 다른 회의실에서 두 번째 녹음 장치와 함께 그의 지갑과 신분증이 든 가방이 발견됐다. 그는 10월 9일 체포됐고, 가족과 함께 10월 12일 사우디행 편도 항공권을 예약해 둔 상태였다.
혐의는 대화 감청 시도로, 유죄가 되면 최대 징역 5년이다. 무엇이 녹음됐는지, 누구에게 넘기려 했는지는 아직 밝혀지지 않았다. 외국 정부와 연계됐다는 증거도 현재까지는 제시되지 않았다.
이번 사건에서 보이는 것
OpenAI는 피의자가 모델 가중치나 소스코드, 고객 데이터에 접근한 흔적은 없다고 밝혔다. 한 AI 정책 연구자는 이번 시도를 "꽤 조잡한 작전"이라고 평가하면서도, 진짜 문제는 더 정교한 행위자가 같은 시도를 했을 때라고 지적했다.
AI는 양쪽에서 모두 쓰였다. 피의자는 챗봇으로 장치 설치 방법을 물었고, 회사는 AI로 장치를 분석했다. 그리고 챗봇에 남긴 질문 기록은 그대로 수사 증거가 됐다.
같은 시기 OpenAI는 다른 사건에서도 내부자 문제를 겪고 있다. 법원 제출 서류에 따르면, 애플로 이직한 전 직원이 미공개 제품 관련 파일 100개 이상을 개인 이메일로 보낸 뒤 애플 경영진에게 그 제품을 발표했다는 것이다.
내 생각: 회의실 TV 뒤는 아무도 보지 않는다
보안 점검을 하다 보면 서버실과 데이터센터는 출입 통제가 철저한데 임원 회의실은 사실상 열려 있는 경우가 많다. 하지만 중요한 결정은 대부분 회의실에서 말로 오간다. 문서로 남기 전의 정보가 오히려 더 민감하다.
이번 사건에서 장치가 꽂힌 곳은 회의실 TV의 USB 포트였다. 회의실 TV, 화상회의 장비, 스피커폰처럼 전원과 USB가 상시 연결된 기기는 몰래 장치를 꽂아 두기 가장 좋은 자리다. 평소에 아무도 그 뒤를 들여다보지 않기 때문이다.
일정 정보도 문제다. 피의자는 업무용 도구로 회의실 일정과 임원 위치를 파악했다. 사내 캘린더는 협업을 위해 넓게 열어 두는 경우가 많은데, 임원 일정과 회의 주제는 생각보다 많은 걸 알려준다.
마지막으로 이 사건은 "출입 권한 없는 곳 근처에 반복해서 나타나는 행동"이 CCTV로 확인됐다. 지난 내부자 위협 글에서 정리한 것처럼, 내부자 사고는 대부분 사전에 우려 행동이 보인다. 물리 출입 기록도 그 신호 중 하나다.
회의실 보안 점검 목록
보안 담당자
- 임원 회의실과 주요 의사결정 회의실을 출입 통제 대상에 넣고, 출입 기록을 남긴다
- 회의실 TV, 화상회의 장비, 스피커폰 주변의 USB 포트와 콘센트를 정기적으로 육안 점검한다
- 중요한 회의 전에는 도청 탐지 점검(TSCM)을 받는 것을 검토한다
- 임원 일정과 회의 주제가 사내 캘린더에서 누구에게까지 보이는지 권한을 확인한다
- 출입 권한이 없는 구역 주변의 반복 출입이나 배회 기록을 이상 행동으로 보고 검토한다
일반 직원
- 회의실에서 처음 보는 장치나 꽂혀 있는 USB를 발견하면 뽑지 말고 보안팀에 알린다
참고 자료
'IT > Security' 카테고리의 다른 글
| [Security] 노트북 농장 정리 - 회사가 보낸 노트북은 지금 어디에 있나 (0) | 2026.10.29 |
|---|---|
| [Security] PHP2Shell 후속 정리 - 패치했다면 이제 뚫렸는지 확인할 차례 (0) | 2026.10.28 |
| [Security] 북한 IT 인력 위장취업 정리 - 국내 기업에서도 처음 적발됐다 (0) | 2026.10.28 |
| [Security] eMudhra 인증서 사고 정리 - 개인키 값이 '4'였던 인증기관 (0) | 2026.10.27 |
| [Security] Node.js 10월 보안 업데이트 정리 - 압축 해제 하나로 원격 코드 실행까지 (0) | 2026.10.26 |


